
La renovación del sitio web corporativo de Shandong XYN Information Technology Co., Ltd. suele dedicar mucho tiempo a la visualización de la primera pantalla, mientras que las herramientas de estadísticas, atención al cliente, píxeles, A/B, chat y el SDK de mapas se colocan en la cabecera de forma apresurada, como si fueran “solo para ponerlas por ahora”. En su artículo «Third-party JavaScript performance», Google web.dev señala claramente que los scripts de terceros no solo ralentizan la página, sino que también afectan la privacidad, la seguridad y el comportamiento de la misma; además, como no forman parte de tu ritmo de publicación, los problemas resultan aún más difíciles de resolver. Los scripts síncronos bloquean la interpretación del documento; y si el servidor externo falla, la página puede quedar esperando hasta que la solicitud expire. Según las pruebas de fallos únicos realizadas por WebPageTest, citadas por web.dev, este período oscila entre 10 y 80 segundos. Para un sitio web B2B que busca captar leads, esto perjudica la conversión incluso más que la ausencia de dos imágenes de producto.
I. Primero gestionar el inventario, luego hablar de técnicas de optimización
El primer paso recomendado por web.dev no es modificar el código, sino realizar una gestión adecuada: elegir proveedores con menor volumen de código, establecer presupuestos de rendimiento para los terceros, evitar utilizar simultáneamente dos sistemas de gestión de etiquetas o dos plataformas de estadísticas, y llevar a cabo auditorías periódicas para eliminar los píxeles sin dueño. Muchas empresas mantienen en sus sitios tanto la antigua herramienta de estadísticas de Baidu como nuevas plataformas analíticas, píxeles publicitarios añadidos de forma personalizada por el departamento de ventas y códigos de atención en línea caducados; cada uno de ellos carga su propio marco, establece conexiones independientes y posee políticas de caché extremadamente deficientes. En cuanto a las estrategias de carga, salvo los scripts imprescindibles para el renderizado inicial, todos los demás deberían emplear async o defer; según ejemplos de web.dev, tras cambiar a defer los scripts incluyendo publicidad y estadísticas, el tiempo medio de carga de los anuncios se redujo en aproximadamente 4 segundos. Para los orígenes que definitivamente van a utilizarse, preconnect resulta más eficiente que simplemente realizar una resolución previa de DNS y ahorrar así una etapa adicional de negociación TLS.
1.1 Las páginas de marketing y las páginas de formularios no deben compartir la misma política de confianza
OWASP subraya en sus debates sobre la cadena de suministro del front-end que, para un mismo fragmento analítico, la exposición en una página de historia de la marca y en una página de envío de formulario de contacto entrañan riesgos completamente diferentes. El incidente ocurrido en 2025, cuando paquetes como chalk y debug fueron secuestrados —con un total de aproximadamente 2,6 mil millones de descargas semanales—, demuestra que la pérdida de control sobre las cuentas de los mantenedores puede propagarse a lo largo de la red de dependencias. Incluso si el sitio web oficial no incorpora directamente estas bibliotecas mediante npm, basta con utilizar etiquetas automáticas de actualización o direcciones CDN de “última versión” para que el área de ataque siga existiendo.
II. El CSP debe emplear números aleatorios, en lugar de ampliar indefinidamente la lista de dominios permitidos
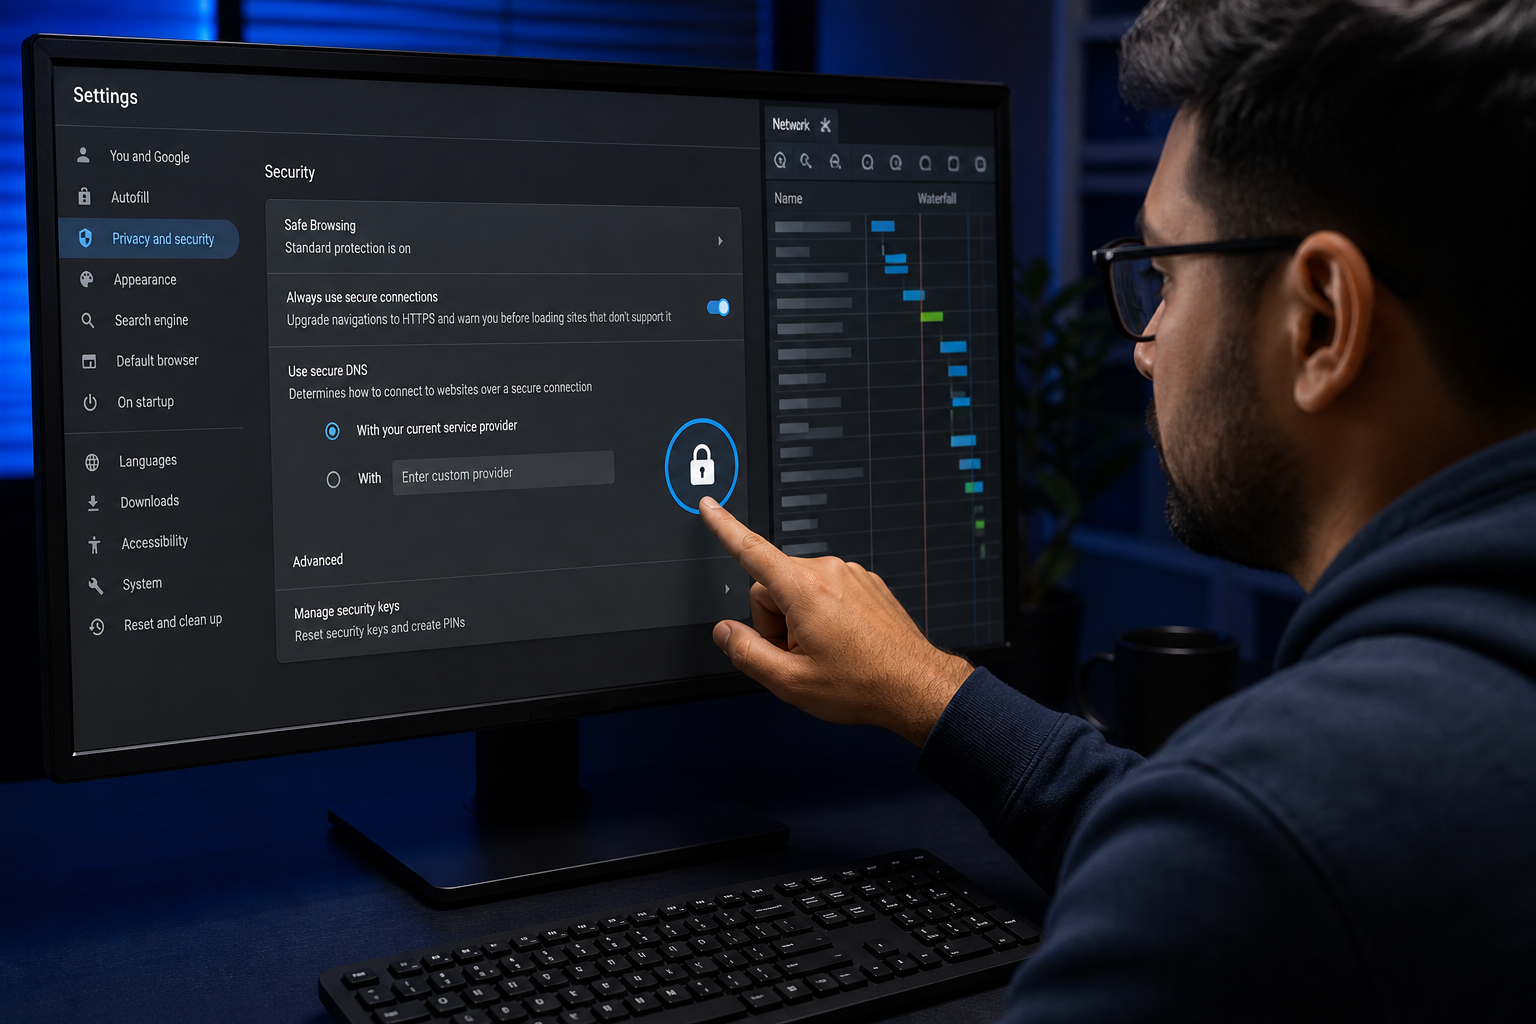
La guía de implementación del CSP de MDN coloca las políticas estrictas basadas en nonce o hash antes que las basadas en listas blancas de dominios. Si la lista blanca se va extendiendo, acabará incluyendo incluso dominios inseguros, lo que equivale a no tener ninguna política.strict-dynamic sirve para solucionar el problema de “primer script de confianza que carga otros scripts secundarios”, evitando así escribir medio internet en script-src. Por su parte, connect-src limita a dónde pueden enviar datos los scripts —lo cual resulta clave para impedir que el código de estadísticas secuestrado transmita información junto con los campos del formulario. Los scripts incrustados no pueden fijarse mediante SRI; solo queda confiar en el nonce que cambia con cada respuesta. Solo las bibliotecas estáticas y con versiones fijas son aptas para SRI.
| Aspectos de control | ¿Qué problemas resuelve? | Recomendaciones para la implementación en el sitio web oficial |
|---|---|---|
| Inventario y presupuesto | Proveedores repetidos, píxeles sin propietario | Nombrar responsable trimestralmente; si se supera el presupuesto, desconectar el servicio |
| Modo de carga | Bloqueo del renderizado, tiempo de espera en un único punto | Por defecto, usar defer; posponer atención al cliente y píxeles hasta después de la interacción |
| CSP con nonce + strict-dynamic | XSS y inserción arbitraria de scripts | Primero Report-Only, luego imposición obligatoria en las páginas de formulario |
| connect-src / Permissions-Policy | Transferencia de datos y abuso de capacidades del navegador | Prohibir en las páginas de formulario funciones irrelevantes como el portapapeles o la cámara |
| SRI y fijación de versiones | Cambiar archivos en la CDN | Prohibir bibliotecas públicas “latest” sin hash |
III. La renovación debe comenzar por el presupuesto de scripts, no por los diseños visuales
Los Core Web Vitals ya han sido ampliamente discutidos, pero en los sitios corporativos, los puntos donde realmente se pierde puntuación suelen ser los scripts de terceros, más que las propias hojas CSS. Además, web.dev recuerda que establecer una conexión con un origen externo resulta costoso en sí mismo: HTTPS implica DNS, redirecciones y múltiples idas y venidas; si en una misma página se cargan varios orígenes, se termina apostando por el más lento. Cuando XYN Tech desarrolla un sitio web oficial, trata la lista de etiquetas como un entregable de igual jerarquía que la estructura de columnas: cada script debe especificar claramente su propósito, el dominio de salida de los datos, si aparecerá en las páginas de formulario y si, en caso de fallo, la página seguirá siendo enviada. Por defecto, las páginas con formularios de consulta no cargan publicidad ni píxeles innecesarios; el componente de chat se inserta tras hacer clic, evitando dejar el destino de la primera pantalla a merced de la disponibilidad del proveedor de atención al cliente. La política Permissions-Policy permite desactivar el acceso de iframes de terceros al portapapeles, la cámara y el USB, algo especialmente útil en páginas que admiten subida de archivos o presentaciones en línea.
- Utilizar las herramientas de desarrollo para listar todos los orígenes externos y señalar las funciones redundantes.
- Establecer presupuestos separados de scripts para la página principal y la de contacto (en kilobytes y en tiempo de bloqueo del hilo principal).
- Poner en línea un punto de reporte del CSP, revisar primero las falsas alarmas durante una semana y luego aplicar medidas obligatorias.
- Encontrar en los contratos la exigencia de que cualquier nuevo píxel añadido por el equipo de marketing deba tramitarse mediante cambio formal, en lugar de modificarse de forma privada en la plantilla.
El gestor de etiquetas suele considerarse una puerta trasera que permite añadir píxeles sin necesidad de consultar al equipo de desarrollo. Para el equipo de seguridad, esto equivale a entregar la autoridad de publicación de scripts al backoffice de marketing. La condición aceptable es que solo cuentas controladas puedan publicar, que cada publicación tenga variaciones específicas y que los contenedores de producción bloqueen por defecto las etiquetas no aprobadas. De lo contrario, apenas se endurezca el CSP y el gestor de etiquetas vuelva a permitir scripts arbitrarios. La gestión de scripts de terceros no admite espectáculos; se trata de recuperar el control sobre quién puede ejecutar código bajo nuestro dominio. Si la próxima renovación del sitio web oficial solo evalúa aspectos visuales, incluya también capturas de pantalla del panel de red en el material de evaluación: esas barras de solicitudes de terceros, de colores diversos, constituyen el ruido de fondo común para la conversión y la seguridad. Primero elimine los píxeles sin propietario y luego decida si conviene cambiar a una plataforma de marketing más robusta.