
एंटरप्राइज़ की वेबसाइट के रिडिज़ाइन में पहले पृष्ठ के विजुअल पर बहुत समय लगता है, लेकिन स्टैटिस्टिक्स, कस्टमर सर्विस, पिक्सेल, A/B टेस्टिंग, चैट और मैप SDK को “पहले लगा दो, फिर देखें” के तरीके से हेडर में भर दिया जाता है। Google web.dev ने “थर्ड-पार्टी जावास्क्रिप्ट परफॉर्मेंस” में लिखा है: थर्ड-पार्टी स्क्रिप्ट्स न केवल पेज को धीमा करती हैं, बल्कि गोपनीयता, सुरक्षा और पेज के व्यवहार को भी प्रभावित करती हैं; चूंकि ये आपके रिलीज़ के टाइमलाइन में नहीं होतीं, इसलिए समस्याओं को ठीक करना और भी मुश्किल हो जाता है। सिंक्रोनस स्क्रिप्ट्स डॉक्यूमेंट पार्सिंग को रोक देती हैं; अगर थर्ड-पार्टी सोर्स साइट फेल हो जाती है, तो पेज तब तक प्रतीक्षा कर सकता है जब तक कि रिक्वेस्ट टाइमआउट न हो जाए, और web.dev द्वारा उद्धृत WebPageTest के सिंगल पॉइंट फेल्योर टेस्ट में यह विंडो 10 से 80 सेकंड तक आंकी गई है। जिन B2B वेबसाइटों पर लीड्स जुटाने की ज़रूरत होती है, उनके लिए यह दो उत्पादों की तस्वीरें न मिलने से भी ज़्यादा बिक्री के लिए नुकसानदायक है।
एक: पहले स्टॉक का इंतजाम करें, फिर ऑप्टिमाइज़ेशन टिप्स पर बात करें
web.dev का पहला सुझाव कोड बदलने का नहीं, बल्कि गवर्नेंस का है: कम कोड वाले वेंडर्स को चुनें, थर्ड-पार्टी के लिए परफॉर्मेंस बजट तय करें, एक साथ दो टैग मैनेजमेंट सिस्टम या दो स्टैटिस्टिक्स सिस्टम न लगाएं, नियमित ऑडिट करें और जिन पिक्सेल्स का कोई दावा नहीं है, उन्हें हटा दें। कई एंटरप्राइज़ वेबसाइटों पर एक साथ पुरानी Baidu स्टैटिस्टिक्स, नई एनालिटिक्स प्लेटफ़ॉर्म, सेल्स द्वारा अनधिकृत रूप से जोड़े गए ऐड पिक्सेल और एक्सपायर्ड ऑनलाइन कस्टमर सर्विस एक साथ मौजूद होते हैं; ये हर एक अपना फ्रेमवर्क खींचता है, अपना कनेक्शन बनाता है और अपनी कैशिंग रणनीति बेहद खराब होती है। लोडिंग रणनीति के मामले में, केवल क्रिटिकल रेंडरिंग के लिए ज़रूरी स्क्रिप्ट्स को छोड़कर, बाकी सभी के लिए async या defer का इस्तेमाल करना चाहिए; web.dev ने उदाहरण दिया है कि The Telegraph ने ऐड और स्टैटिस्टिक्स सहित सभी स्क्रिप्ट्स को defer कर दिया, जिससे ऐड लोड होने में औसतन लगभग 4 सेकंड की बचत हुई। जिन सोर्सेज़ का इस्तेमाल करना तय है, उनके लिए preconnect डीएनएस प्री-रिज़ॉल्व करने के बाद एक और TLS हैंडशेक बचाने से ज़्यादा फायदेमंद है।
1.1 मार्केटिंग पेज और फॉर्म पेज को एक ही ट्रस्ट सिस्टम का इस्तेमाल नहीं करना चाहिए
OWASP ने फ्रंटएंड सप्लाई चेन पर चर्चा करते हुए ज़ोर दिया है: एक ही एनालिटिक्स स्क्रिप्ट को ब्रांड स्टोरी पेज पर लगाने और उसे कॉन्टैक्ट फॉर्म सबमिट करते समय लगाने के जोखिम पूरी तरह से अलग होते हैं। 2025 में chalk, debug जैसे पैकेजों के हैक होने और उनके एक साथ लगभग 2.6 बिलियन डाउनलोड होने की घटना से पता चलता है कि मेंटेनेंस अकाउंट के हैक होने से डिपेंडेंसी ग्राफ़ के ज़रिए खतरा फैल सकता है। वेबसाइट भले ही इन लाइब्रेरीज़ को सीधे npm द्वारा पैक करती न हो, लेकिन जब भी वे ऑटोमैटिकली अपडेट होने वाले टैग्स या CDN के “लेटेस्ट वर्ज़न” का इस्तेमाल करती है, तब भी अटैक फेस बना रहता है।
दो: CSP को रैंडम नंबर का इस्तेमाल करना चाहिए, न कि अनंत व्हाइटलिस्ट का
MDN की CSP इंप्लीमेंटेशन गाइड में nonce या हैश आधारित सख्त नीतियों को डोमेन व्हाइटलिस्ट आधारित नीतियों से पहले रखा गया है। व्हाइटलिस्ट लिखते लिखते लंबी हो जाती है और अंत में असुरक्षित डोमेन्स भी शामिल हो जाते हैं, जिससे नीति ही नहीं रह जाती। strict-dynamic का इस्तेमाल “पहले ट्रस्टेड स्क्रिप्ट के बाद उप-स्क्रिप्ट्स को लाने” की समस्या को हल करने के लिए किया जाता है, ताकि आधी इंटरनेट को script-src में न लिखा जा सके। connect-src का इस्तेमाल स्क्रिप्ट्स के डेटा को कहाँ भेजने की सीमा तय करने के लिए किया जाता है—यही वह चीज़ है जो हैक होने से बचाने वाले स्टैटिस्टिक्स कोड के फॉर्म फील्ड्स के साथ बाहर निकलने से रोकती है। इनलाइन स्क्रिप्ट्स को SRI द्वारा फिक्स नहीं किया जा सकता, इसलिए उन्हें हर बार रिस्पॉन्स बदलने पर जारी होने वाले nonce के आधार पर ही रखा जाता है। स्टैटिक, वर्ज़न फिक्स्ड लाइब्रेरीज़ ही SRI के लिए उपयुक्त हैं।
| कंट्रोल फेस | किस समस्या का हल करना है | वेबसाइट के लिए लैंडिंग सुझाव |
|---|---|---|
| स्टॉक और बजट | दोहराए जाने वाले वेंडर्स और जिन पिक्सेल्स का कोई दावा नहीं है | हर तिमाही जिम्मेदार अधिकारियों को नाम लेकर चेतावनी देना, बजट से अधिक खर्च होने पर वेबसाइट को ऑफलाइन कर देना |
| लोडिंग तरीका | रेंडरिंग को रोकना, सिंगल पॉइंट टाइमआउट | डिफ़ॉल्ट डिफ़ेर, कस्टमर सर्विस और पिक्सेल्स को इंटरैक्शन के बाद लगाना |
| CSP nonce + strict-dynamic | XSS और अनावश्यक स्क्रिप्ट्स का इस्तेमाल | पहले Report-Only, फिर फॉर्म पेज पर ज़बरदस्ती |
| connect-src / Permissions-Policy | डेटा के बाहर भेजने और ब्राउज़र की क्षमताओं का गलत इस्तेमाल | फॉर्म पेज पर क्लिपबोर्ड, कैमरा जैसी अनावश्यक क्षमताओं को बैन करना |
| SRI और वर्ज़न फिक्स्ड | CDN के फ़ाइल्स बदलने का इस्तेमाल | हैश नहीं वाले “latest” पब्लिक लाइब्रेरीज़ को बैन करना |
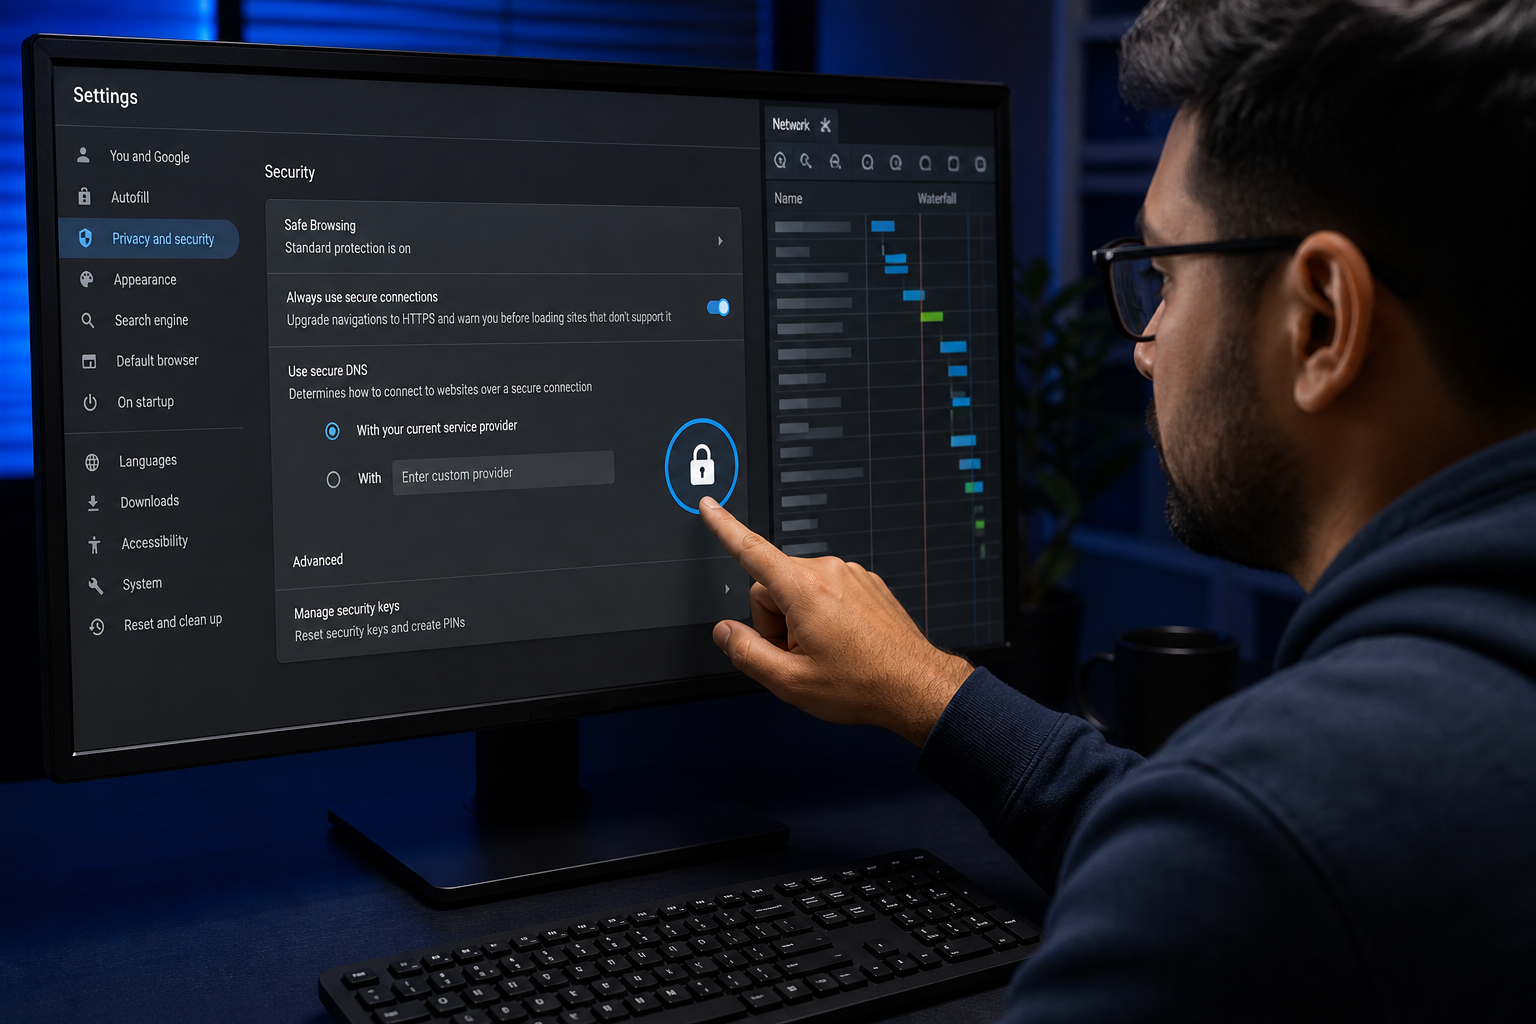
तीन: रिडिज़ाइन को स्क्रिप्ट बजट से शुरू करना चाहिए, न कि विजुअल्स से
Core Web Vitals पर बहुत बात हो चुकी है, लेकिन एंटरप्राइज़ वेबसाइटों पर असली ड्रॉप जोन अक्सर थर्ड-पार्टी के बजाय खुद के CSS में होता है। web.dev ने यह भी चेतावनी दी है: थर्ड-पार्टी सोर्स से कनेक्शन बनाना ही महंगा होता है, HTTPS के लिए DNS, रीडायरेक्शन और कई बार आने-जाने की ज़रूरत होती है; एक ही पृष्ठ पर कई सोर्स लाने से पहले पृष्ठ का भाग्य उस सबसे धीमी सोर्स पर टिक जाता है। XYN Tech वेबसाइट बनाते समय टैग लिस्ट को कॉलम स्ट्रक्चर के समान डिलीवरी आइटम के रूप में तैयार करता है: हर स्क्रिप्ट में उसका उद्देश्य, डेटा आउटगोइंग डोमेन, फॉर्म पेज पर उपस्थिति और फेल होने पर पेज के सबमिट होने की स्थिति को स्पष्ट रूप से लिखा जाता है। कंसल्टेशन फॉर्म वाले पेज पर डिफ़ॉल्ट रूप से ऐड और गैर-ज़रूरी पिक्सेल्स लोड नहीं होते; चैट कंपोनेंट को क्लिक के बाद ही इंजेक्ट किया जाता है, ताकि पहले पृष्ठ का भाग्य कस्टमर सर्विस वेंडर की उपलब्धता पर न छोड़ा जाए। Permissions-Policy थर्ड-पार्टी iframe के क्लिपबोर्ड, कैमरा, USB तक पहुँच को बंद कर सकता है, जो फाइल अपलोड या ऑनलाइन प्रेजेंटेशन वाले पेजों के लिए विशेष रूप से उपयोगी है।
- डेवलपर टूल्स का इस्तेमाल करके सभी थर्ड-पार्टी सोर्स को लिस्ट करें और उनमें दोहराए जाने वाले फंक्शन्स को चिह्नित करें।
- होम पेज और कॉन्टैक्ट पेज के लिए अलग-अलग स्क्रिप्ट बजट तय करें (किलोबाइट्स और मेन थ्रेड ब्लॉकिंग टाइम)।
- CSP रिपोर्टिंग एंडपॉइंट लाइव करें, पहले एक हफ़्ते के फ़ॉल्स अलर्ट्स को देखें और फिर ज़बरदस्ती लागू करें।
- अनुबंध में मार्केटिंग सहयोगियों को नया पिक्सेल लगाने के लिए चेंज अप्रूवल की ज़रूरत होने का प्रावधान रखें, न कि अनधिकृत रूप से टेम्पलेट्स बदलने की इजाजत दें।
टैग मैनेजर को अक्सर “बाद में पिक्सेल लगाने के लिए डेवलपर्स से नहीं पूछने का बैकडोर” के रूप में देखा जाता है। सुरक्षा टीम के लिए, यह वास्तव में मार्केटिंग बैकस्टेज को स्क्रिप्ट पब्लिश करने का अधिकार देने जैसा है। इसके लिए स्वीकार्य शर्त है: केवल कंट्रोल्ड अकाउंट ही पब्लिश कर सकते हैं, हर पब्लिश के लिए अलग-अलग डिफ़रेंस होना चाहिए, और प्रोडक्शन कंटेनर डिफ़ॉल्ट रूप से अनअप्रूव्ड टैग्स को ब्लॉक करता है। अन्यथा, CSP जब तक सख्त होता है, टैग मैनेजर फिर से किसी भी स्क्रिप्ट को वापस ला देता है। थर्ड-पार्टी स्क्रिप्ट्स के गवर्नेंस में कोई शो-ऑफ़ नहीं होता; यह वास्तव में “हमारे डोमेन पर कौन कोड एक्सीक्यूट कर सकता है” के अधिकार को फिर से वापस लेने का मामला है। अगली वेबसाइट रिडिज़ाइन में अगर आप केवल विजुअल्स का रिव्यू कर रहे हैं, तो रिव्यू मटेरियल में नेटवर्क पैनल के स्क्रीनशॉट्स भी शामिल करें: वे अलग-अलग रंगों वाले थर्ड-पार्टी रिक्वेस्ट बार्स ही ट्रांसफ़ॉर्मेशन और सुरक्षा के साझा बैकग्राउंड नॉइज़ हैं। पहले जिन पिक्सेल्स का कोई दावा नहीं है, उन्हें हटाएं, फिर बात करें कि क्या एक और भारी मार्केटिंग मीडिया प्लेटफ़ॉर्म को बदलना चाहिए।